تاریخ انتشار: ۱۴۰۵/۰۶/۱۶
راهنمای امنیت در مهاجرت به فضای ابری: چالشها و بهترین رویهها
درک مهمترین نکات امنیتی در مهاجرت به فضای ابری
چه سازمان شما از یک ارائهدهنده ابری به ارائهدهنده دیگری منتقل شود و چه زیرساخت On-Premises در محل سازمان خود را به فضای ابری منتقل کند، پروژههای مهاجرت به ابر میتوانند از جنبههای مختلف برای سازمان ارزشآفرین باشند.با انتخاب یک ارائهدهنده مناسب خدمات ابر عمومی (Public Cloud Provider Azure سازمانها میتوانند بهطور همزمان هزینههای فناوری اطلاعات، عملکرد و انعطافپذیری زیرساخت خود را بهینه کنند.
پلتفرمهای ابری همچنین میتوانند قابلیتهای امنیتی قدرتمندی در اختیار سازمان قرار دهند. بااینحال، باید توجه داشت که نه زیرساختهای On-Premises و نه محیطهای ابری، هیچکدام بهطور کامل در برابر آسیبپذیریهای امنیتی مصون نیستند.
شناخت ریسکهای امنیتی کلیدی در فرآیند مهاجرت به ابر، بخش مهمی از حفاظت از سازمان در طول فرآیند انتقال و پس از آن است. در ادامه، برخی از مهمترین اقدامات لازم برای حفظ امنیت در محیط ابری بررسی میشود.
امنیت در مهاجرت به ابر چیست؟
امنیت در مهاجرت به ابر (Cloud Migration Security) به مجموعهای از راهبردها، رویهها و کنترلهای امنیتی گفته میشود که با هدف حفاظت از زیرساخت، برنامههای کاربردی و دادهها در فرآیند انتقال به کار گرفته میشوند، خواه این انتقال از یک محیط ابری به محیط ابری دیگر باشد و خواه مهاجرت از زیرساخت On-Premises به فضای ابری.
توجه به امنیت در فرآیند مهاجرت ابری برای سازمانهایی اهمیت ویژهای دارد که قصد دارند:
Ø از دادهها در حالت ذخیرهشده (Data at Rest) و هنگام انتقال (Data in Transit) محافظت کنند،
Ø در برابر روشها و مسیرهای جدید حمله سایبری از سازمان محافظت کنند،
Ø مسئولیتهای امنیتی خود را در چارچوب مدل مسئولیت مشترک (Shared Responsibility Model) بهدرستی مدیریت کنند،
Ø الزامات قانونی، مقرراتی و استانداردهای امنیتی را حفظ و رعایت کنند.
امنیت ابری در مقایسه با امنیت زیرساخت On-Premises
هنگامی که سازمانها دادهها و برنامههای کاربردی خود را در زیرساخت On-Premises میزبانی میکنند، کنترل کاملی بر زیرساخت امنیتی خود دارند. حتی ممکن است راهکارهای امنیتی اختصاصی و سفارشیشدهای برای پردازش و ذخیرهسازی دادهها و برنامههای کاربردی در اختیار داشته باشند.
استفاده از زیرساخت On-Premises به سازمان اجازه میدهد تمام جنبههای امنیت بارهای کاری (Workload Security) را مدیریت کند، از جمله:
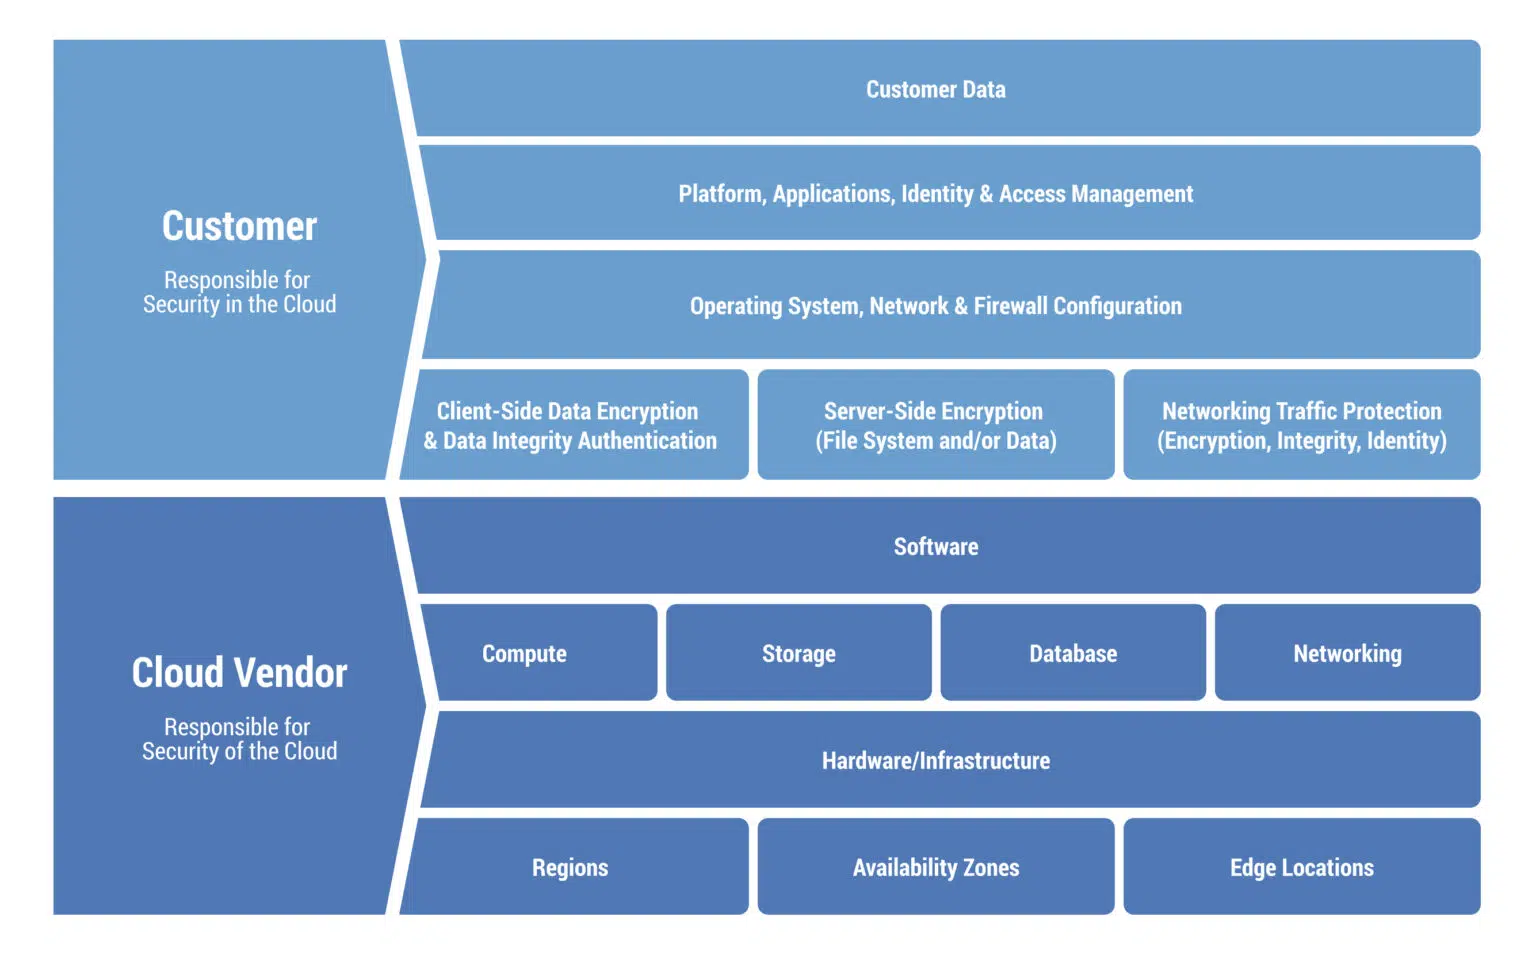
البته این سطح بالای کنترل، در مقابل با هزینهها و مسئولیتهای قابلتوجهی همراه است.در مقابل، امنیت ابری مستلزم آن است که ارائهدهنده خدمات ابری و مشتری، بهصورت مشترک مسئول امنیت سیستمها باشند.
ارائهدهندگان خدمات ابری معمولاً مسئولیت امنیت زیرساخت فیزیکی و زیرساخت شبکه را بر عهده دارند. علاوه بر این، بسیاری از ارائهدهندگان، خدمات امنیتی پیشرفته و اختیاری نیز ارائه میکنند که سازمان میتواند متناسب با نیاز خود آنها را خریداری و فعال کند، از جمله:
Ø سیستمهای تشخیص و جلوگیری از نفوذ (IDS/IPS)
Ø فایروال برنامههای کاربردی وب (WAF)
Ø محافظت در برابر حملات DDoS
Ø خوراکهای اطلاعات تهدید (Threat Intelligence Feeds)
بااینحال، بخش قابلتوجهی از مسئولیت حفاظت از برنامههای کاربردی و دادههایی که در فضای ابری قرار دارند و همچنین امنیت آنها در طول فرآیند مهاجرت همچنان بر عهده خود سازمان است.
این مسئولیت شامل مواردی مانند:
Ø مدیریت تنظیمات سرویسهای ابری و پیکربندیهای امنیتی،
Ø رمزنگاری دادهها،
Ø مدیریت کنترلهای دسترسی و مجوزها،
Ø رعایت الزامات امنیتی و مقرراتی.
بنابراین، مهاجرت به ابر به معنای «انتقال مسئولیت امنیت» به ارائهدهنده Cloud نیست، بلکه در واقع، مدل مسئولیت امنیت از یک ساختار کاملاً داخلی به یک مدل مشترک میان سازمان و ارائهدهنده خدمات ابری تغییر میکند.
ریسکهای رایج امنیتی در مهاجرت به فضای ابری چیست؟
مهاجرت به فضای ابری مزایای بسیاری برای سازمانها به همراه دارد، اما در عین حال ریسکهای امنیتی جدیدی را نیز ایجاد میکند. بنابراین، در زمان انتقال به Cloud باید این حوزههای ریسک و راهکارهای متداول مقابله با آنها بهطور جدی مورد توجه قرار گیرند.
1. از دست رفتن و نشت دادهها
از دست رفتن دادهها میتواند در نتیجه رمزنگاری ناکافی، استفاده از مخازن ذخیرهسازی ناامن (Unsecured Storage Buckets) و طبقهبندی نامناسب دادهها پیش از مهاجرت رخ دهد. ضعف در این کنترلها میتواند دادهها را در معرض سرقت، افشا یا از بین رفتن قرار دهد.
برای کاهش این ریسکها، سازمانها باید اقداماتی مانند موارد زیر را اجرا کنند:
Ø استفاده از رمزنگاری سرتاسری (End-to-End Encryption)
Ø برچسبگذاری و Tagگذاری مناسب دادهها
Ø طبقهبندی صحیح دادهها
Ø اطمینان از اینکه تمامی مخازن ذخیرهسازی ابری صرفاً از طریق دسترسی خصوصی (Private Access) قابل دسترسی هستند.
2. پیکربندیهای نادرست (Misconfiguration)
پیکربندیهای اشتباه در محیطهای ابری معمولاً به دلایلی مانند موارد زیر رخ میدهند:
Ø تغییر ندادن تنظیمات پیشفرض سرویسهای رایانش ابری
Ø نبود سطح کافی از اتوماسیون که احتمال خطاهای انسانی را افزایش میدهد
Ø دید ناکافی نسبت به تنظیمات منابع ابری که شناسایی خطاها را دشوار میکند.
این مشکلات را میتوان از طریق اتوماسیون مدیریت پیکربندیها، استفاده از ابزارهای مدیریت وضعیت امنیتی فضای ابری (CSPM – Cloud Security Posture Management) برای شناسایی پیکربندیهای نادرست و همچنین انجام ممیزیهای منظم تنظیمات محیط Cloud برطرف کرد.
3. چالشهای انطباق با الزامات قانونی و مقرراتی
هر سازمان، بر اساس صنعت فعالیت، نوع دادههای جمعآوریشده و محل فعالیت خود، با الزامات قانونی و مقرراتی خاصی مواجه است.بااینحال، هنگام مهاجرت به یک محیط ابری جدید یا بهرهبرداری از آن، برخی الزامات انطباق ممکن است شکل متفاوتی پیدا کنند.
سازمانها باید:
Ø مسئولیتهای خود در حوزه Compliance را در چارچوب مدل مسئولیت مشترک (Shared Responsibility Model) بهطور دقیق مشخص کنند،
Ø پیش از انتخاب ارائهدهنده خدمات ابری، یک ارزیابی انطباق ابری (Cloud Compliance Assessment) انجام دهند،
Ø الزامات و سیاستهای امنیتی موردنیاز برای محیط Cloud را مشخص کنند،
Ø در صورت نیاز، ابزارهای خودکار برای پایش وضعیت انطباق در محیط ابری بهکار گیرند.
4. ضعف در مدیریت هویت و دسترسی (IAM)
سطح دسترسی موردنیاز یک کاربر ممکن است در طول زمان تغییر کند. اما اگر دسترسیها بهصورت دورهای بررسی نشوند، ممکن است برخی اعضای تیم سطح دسترسی بیش از نیاز (Over-Privileged) داشته باشند. این مسئله موجب ایجاد دسترسیهای غیرضروری و در نتیجه افزایش سطح آسیبپذیری سازمان میشود.
سایر ضعفهای حوزه مدیریت هویت و دسترسی (IAM) میتواند ناشی از موارد زیر باشد:
Ø احراز هویت ضعیف،
Ø نبود سیستم متمرکز IAM،
Ø مدیریت ناکافی حسابهای کاربری و Credentialها.
سازمانها میتوانند با اقدامات زیر دسترسیها را کنترل کرده و از ایجاد مجوزهای غیرضروری جلوگیری کنند:
Ø پیادهسازی یک راهکار متمرکز IAM
Ø بازبینی منظم سطح دسترسی کاربران
Ø الزام به استفاده از احراز هویت چندعاملی (MFA)
Ø اجرای اصل حداقل سطح دسترسی (Principle of Least Privilege – POLP)
5. خطای انسانی و تهدیدات داخلی
گاهی مشکلات امنیتی صرفاً در نتیجه خطای انسانی ایجاد میشوند، بهخصوص زمانی که کارکنان با بهترین رویههای امنیت در فضای ابری آشنایی کافی نداشته باشند.در موارد کمتر رایج، کارکنان یا کاربران داخلیِ مخرب نیز ممکن است از سطح دسترسی خود برای سرقت دادهها یا ایجاد آسیب در سیستم استفاده کنند.برای کاهش این ریسک، همه کارکنان باید آموزشهای جامع امنیتی دریافت کنند و تیم امنیت نیز باید محدودکنندهها و کنترلهای خودکار (Automated Guardrails) را ایجاد کند تا خطاهای رایج انسانی یا فعالیتهای غیرعادی را شناسایی کنند.ثبت رویدادها (Logging) و پایش مستمر (Monitoring) نیز میتواند به شناسایی رفتارهای مشکوک یا مخرب کمک کند.همچنین اجرای اصل حداقل سطح دسترسی (Least Privilege) باعث میشود حتی در صورت وجود کاربر داخلی مخرب، دامنه دسترسی او به فرآیندها و منابع سازمان محدود باشد.
6. آسیبپذیریهای API
APIها ممکن است به دلیل طراحی ناامن، فرآیندهای ناقص احراز هویت و مجوزدهی یا پیکربندی نادرست Gatewayها آسیبپذیر شوند. همچنین اگر برای APIها محدودسازی نرخ درخواستها (Rate Limiting) در نظر گرفته نشده باشد، این سرویسها میتوانند در معرض حملاتی مانند Brute Force یا حملات منع سرویس DoS قرار گیرند.تمام APIها باید بر اساس اصول امنیتی طراحی شوند و از روشهای قدرتمند احراز هویت و مجوزدهی استفاده کنند.
API Gateway میتواند ترافیک API را پایش و ایمن کند و اعمال سیاستهایی مانند:
Ø Rate Limiting
Ø Authentication
Ø Authorization
را بر عهده بگیرد.
همچنین انجام منظم ارزیابی آسیبپذیری (Vulnerability Assessment) و تست نفوذ (Penetration Testing) میتواند آسیبپذیریها را پیش از تبدیل شدن به تهدیدهای جدی شناسایی کند.
7. ریسکهای مرتبط با تأمینکنندگان و پیمانکاران
هنگامی که تأمینکنندگان یا پیمانکاران شخص ثالث به محیط ابری سازمان دسترسی دارند، ریسکهای امنیتی جدیدی نیز وارد محیط میشود.در چارچوب مدل مسئولیت مشترک، سازمان باید رویههای امنیتی شرکتهای شخص ثالث و همچنین امنیت زنجیره تأمین نرمافزار و سختافزار خود را بررسی کند.
اقدامات زیر میتواند ریسکهای ناشی از تأمینکنندگان را کاهش دهد:
Ø انجام ارزیابی و بررسی دقیق امنیتی (Due Diligence)
Ø درج الزامات امنیتی در قراردادها
Ø پایش و کنترل دسترسی طرفهای ثالث به محیط Cloud
عناصر کلیدی امنیت در مهاجرت به فضای ابری
یک راهبرد موفق مهاجرت به Cloud باید ریسکها را بهصورت جامع ارزیابی کند و فرآیندهای مستمری را ایجاد نماید که امنیت را در تمام مراحل مهاجرت در نظر بگیرد.
۱. ارزیابی و مدیریت ریسک
پیش از آغاز مهاجرت، باید یک ارزیابی جامع ریسک انجام شود تا تهدیدها و آسیبپذیریهای احتمالی شناسایی شوند.همچنین لازم است یک برنامه مهاجرت (Migration Plan) تهیه شود که الزامات امنیتی را از ابتدا در خود لحاظ کند.شناخت دقیق اینکه چه دادههایی در حال انتقال هستند، چه میزان حساسیت دارند و چه آسیبپذیریهایی ممکن است وجود داشته باشد، به سازمان کمک میکند راهکارهای مناسبی برای مقابله با تهدیدها طراحی کند.
۲. مدیریت پیکربندی
منابع Cloud باید بهصورت امن پیکربندی شوند. برای جلوگیری از ایجاد آسیبپذیری ناشی ازتنظیمات نادرست، باید از بهترین رویهها و دستورالعملهای ارائهشده توسط Cloud Provider پیروی شود.
این اقدامات میتواند شامل موارد زیر باشد:
Ø ایجاد پیکربندی پایه امن (Secure Baseline Configuration) برای سرویسهای ابری،
Ø خودکارسازی زیرساخت و تنظیمات با استفاده از Infrastructure as Code (IaC)،
Ø استفاده از ابزارهای پایش برای نظارت مستمر بر پیکربندی منابع ابری.
علاوه بر ایجاد پیکربندی پایه امن، باید Segmentation شبکه نیز با استفاده از مواردی مانند:
Ø Virtual Private Cloud (VPC)
Ø Private Subnet
Ø Firewall Rules
پیادهسازی شود.
همچنین باید میزان قرارگیری منابع در معرض اینترنت و Public IP Exposure به حداقل برسد. استفاده از Private Endpoint یا Service Endpoint میتواند در این زمینه مؤثر باشد.برای حفاظت از برنامههای کاربردی در معرض اینترنت نیز میتوان از WAF و سرویسهای محافظت در برابر DDoS استفاده کرد.
۳. امنیت Pipelineهای CI/CD
امنیت مهاجرت تنها به زیرساخت محدود نمیشود و Pipelineهای CI/CD نیز باید ایمن شوند.
برای این منظور میتوان:
Ø Templateهای IaC را از نظر وجود پیکربندیهای ناامن اسکن کرد،
Ø Credentialها را در سیستمهای (Secret Management) نگهداری کرد،
Ø در صورت مهاجرت Workloadهای کانتینری، از ابزارهای Image/Container Scanning استفاده کرد.
ادغام کنترلهای امنیتی از مراحل ابتدایی چرخه توسعه نرمافزار، رویکردی که با عنوان Shift-Left Security شناخته میشود، کمک میکند آسیبپذیریها پیش از استقرار نرمافزار شناسایی و برطرف شوند.
۴. الزامات انطباق و مقررات
ارائهدهندگان بزرگ Cloud معمولاً با استانداردها و مقررات مهمی مانند HIPAA و GDPR منطبق هستند یا امکان ایجاد محیط منطبق با این استانداردها را فراهم میکنند.بااینحال، برای اینکه یک محیط Cloud واقعاً منطبق با الزامات موردنظر باشد، ممکن است لازم باشد قابلیتها، سیاستها یا تنظیمات امنیتی اضافی نیز پیادهسازی شوند.بنابراین سازمانها باید الزامات قانونی و مقرراتی مربوط به محیط ابری را بهطور دقیق بررسی کنند و مشخص کنند هنگام انتقال از محیط On-Premises به Cloud، چه تغییراتی باید در فرآیندها و کنترلهای سازمان ایجاد شود.
۵. حفاظت از داده و حریم خصوصی
حفاظت از دادهها و حریم خصوصی در تمام چرخه مهاجرت به Cloud را میتوان از طریق دو محور اصلی تقویت کرد:
Ø رمزنگاری دادهها
Ø مدیریت هویت و دسترسی (IAM)
رمزنگاری دادهها
هنگامی که دادههای سازمان رمزنگاری میشوند، حتی در صورت وقوع نشت یا نفوذ امنیتی، افراد غیرمجاز قادر به خواندن مستقیم دادهها نخواهند بود، زیرا اطلاعات به شکل رمزشده ذخیره شدهاند.دادههای حساس باید هم در حالت ذخیرهشده (At Rest) و هم در زمان انتقال (In Transit) رمزنگاری شوند.
برای رمزنگاری دادههای ذخیرهشده میتوان از سرویسهایی مانند:
Ø AWS Key Management Service (KMS)
Ø Azure Key Vault
Ø Client-Side Encryption
Ø و ....
استفاده کرد.
برای حفاظت از دادهها در زمان انتقال نیز باید از پروتکلهای امنی مانند TLS (Transport Layer Security) یا SSL (Secure Sockets Layer) استفاده شود.برای دادهها و Workloadهای بسیار حساس، سازمانها ممکن است از مدل Bring Your Own Key (BYOK) یا ماژولهای امنیت سختافزاری اختصاصی (HSM – Hardware Security Module) استفاده کنند تا کنترل بیشتری بر کلیدهای رمزنگاری داشته باشند.
مدیریت هویت و دسترسی
همه کاربران به یک سطح دسترسی یکسان نیاز ندارند.
برای مثال، برخی کاربران ممکن است برای انجام وظایف خود به دسترسی مدیریتی به یک محیط خاص نیاز داشته باشند، در حالی که سایر کاربران ممکن است اساساً به چنین مجوزی نیاز نداشته باشند.بنابراین، شناسایی دقیق سطح دسترسی موردنیاز هر کاربر و تخصیص مجوزها بر اساس همین نیاز میتواند ریسکهای ناشی از دسترسی به برنامهها و دادهها را به میزان قابلتوجهی کاهش دهد.
۶. پشتیبانگیری و بازیابی پس از بحران
سازمان باید راهبردهای قدرتمند Backup و Disaster Recovery را برای تضمین تداوم کسبوکار در شرایطی مانند از دست رفتن دادهها یا اختلال سرویسها پیادهسازی کند.نسخههای پشتیبان باید غیرقابلتغییر (Immutable) باشند تا از رمزنگاری یا حذف آنها توسط حملات باجافزاری جلوگیری شود.
راهکارهای پشتیبانگیری خودکار نیز میتوانند به سازمان کمک کنند تا الزامات:
Ø RPO – Recovery Point Objective
Ø RTO – Recovery Time Objective
را محقق کند.
راهکارهای Cloud-Native مانند AWS Backup یا Azure Backup میتوانند با منابع ابری یکپارچه شوند و قابلیتهایی مانند:
Ø خودکارسازی پشتیبانگیری مبتنی بر Policy،
Ø Replication بین مناطق جغرافیایی مختلف،
Ø حفاظت در برابر Ransomware
را فراهم کنند.
۷. پایش مستمر و پاسخ به رخدادهای امنیتی
در صورت وقوع یک رخداد امنیتی، سازمان باید از قبل برنامه مشخصی برای نحوه واکنش به آن داشته باشد.
باید مشخص باشد:
Ø رخداد چگونه شناسایی میشود؟
Ø چگونه مهار میشود؟
Ø چه اقداماتی برای رفع آن انجام خواهد شد؟
Ø مسئولیت هر مرحله بر عهده چه تیمی است؟
برای این منظور، باید پایش مستمر امنیتی برقرار باشد تا تهدیدها در سریعترین زمان ممکن شناسایی و مدیریت شوند.استفاده از ثبت و پایش متمرکز رویدادها از طریق یک سامانه SIEM (Security Information and Event Management) در کنار سرویسهای Cloud Logging میتواند دید مناسبی نسبت به وضعیت امنیتی محیط Cloud ایجاد کند.
برای نمونه، سرویسهایی مانند:
Ø Amazon CloudWatch
Ø Google Cloud Logging
Ø Azure Monitor
Ø و ....
میتوانند در قالب یک برنامه یکپارچه پایش و ثبت رویدادها به بهبود Visibility و کنترل امنیتی محیط ابری کمک کنند.
حال سوال آنکه : ما همه این مهم را در سازمان و یا کسب و کار خود، پیادهسازی کردهایم؟
https://www.tierpoint.com/blog/cloud/cloud-migration-security/
